В начале ноября в Telegram 13.2 появились интерактивные сообщения на базе HTML, однако вскоре после запуска, 13 ноября, их пришлось отключить — после того, как исследователи продемонстрировали возможности для взлома через такие HTML-виджеты. При этом сам Павел Дуров* отрицает наличие проблемы.
- HTML-виджеты появились в Telegram 5 ноября, а с 9 ноября доступ к их отправке развернули для всех ботов.
- Однако уже 11 числа исследователи V12 показали на видео, какая есть уязвимость в новой функции: пользователь Android нажимает «Старт» в чате с ботом, получает виджет, а на смартфоне самостоятельно открывается «Калькулятор». Это пример удалённого выполнения кода (RCE).
- 13 ноября в V12 показали то же самое, но уже на Telegram Desktop 7.4.3. То есть это мультиплатформенная уязвимость.
Исследователи считают, что дело не в отдельных ошибках, а в самой функции: «запуск QuickJS внутри сообщений сильно расширяет поверхность атаки», пишут в V12.
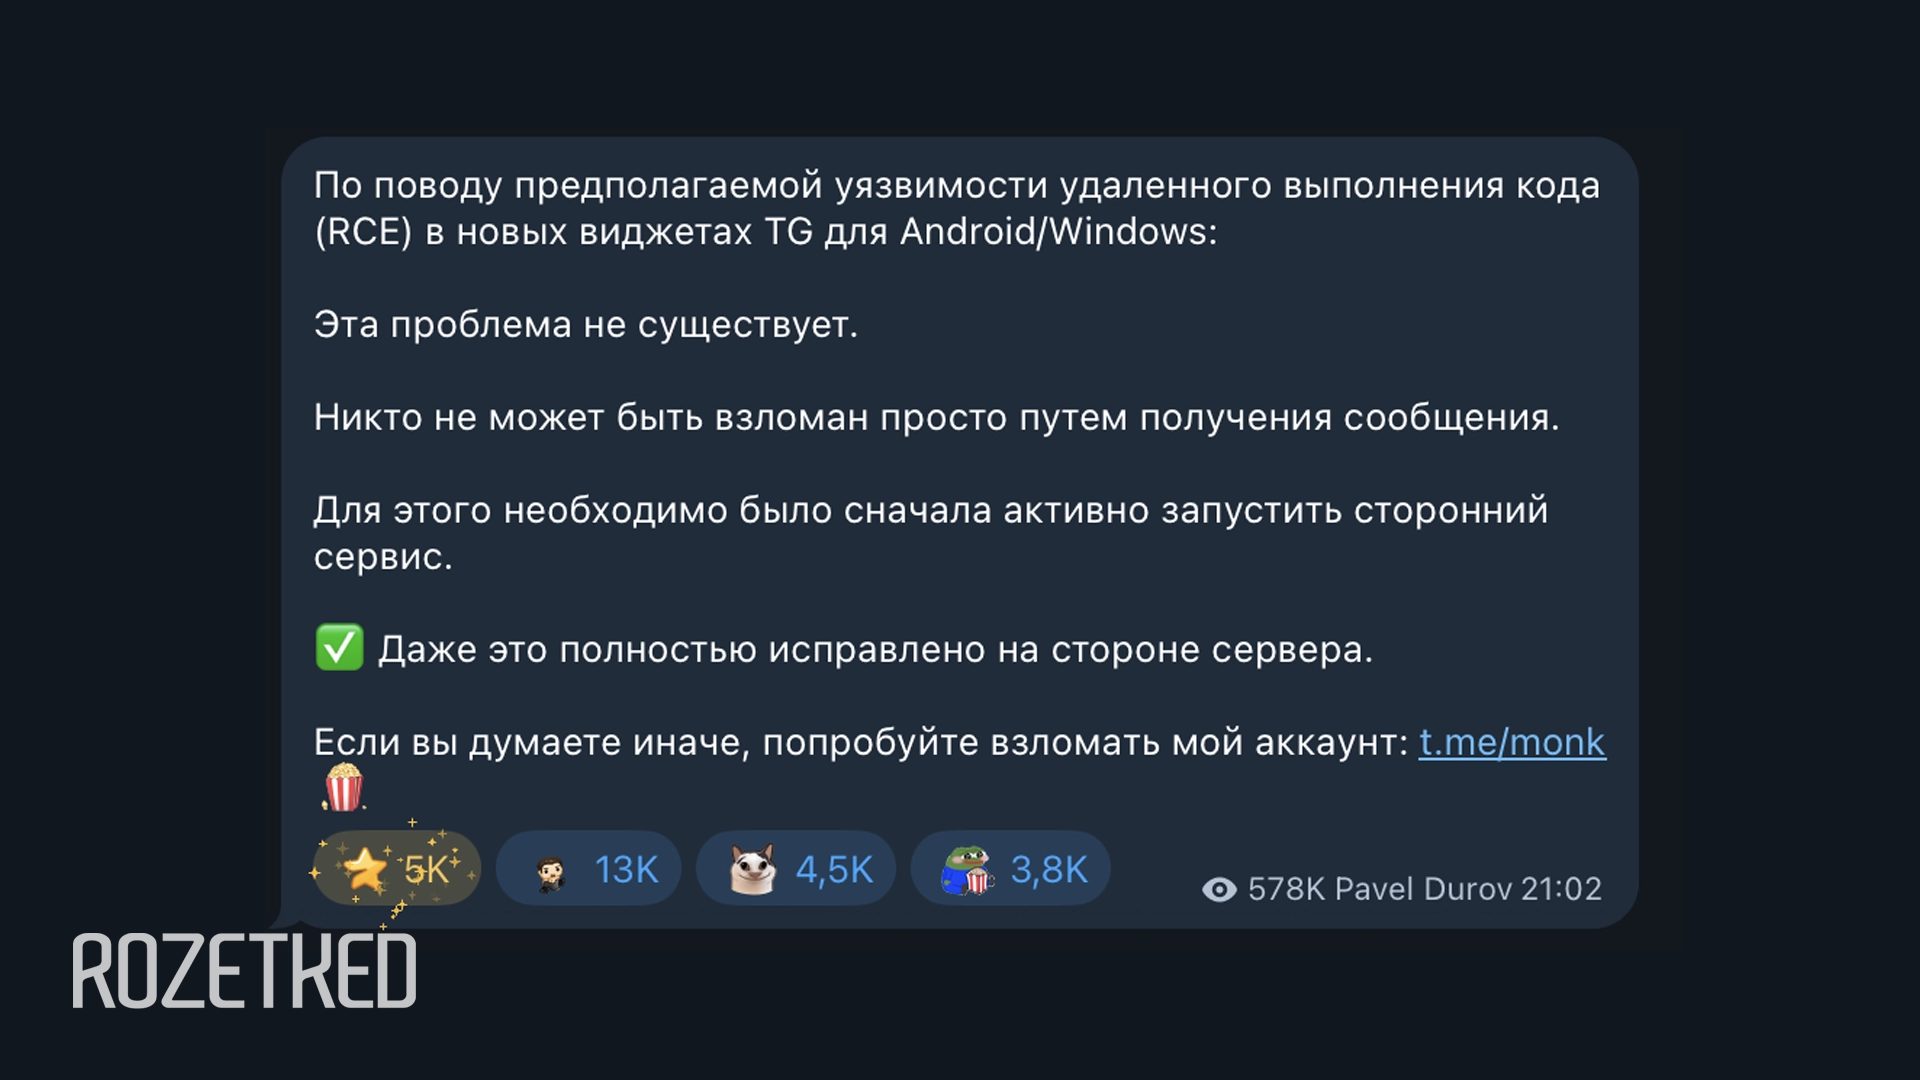
В ответ на сообщения исследователей Павел Дуров* заявил, что взломать пользователя одним присланным сообщением нельзя.
Однако вместе с этим Telegram всё же отключил отправку HTML-виджетов. Боты больше не могут присылать новые виджеты, но те, что уже находятся в переписке, продолжают работать.
Вскоре после этого в «Лаборатории Касперского» рассказали, что зафиксировали реальные атаки, предположительно связанные с новыми уязвимостями Telegram.
В результате активности незаметно для пользователя запускается PowerShell-скрипт, который скачивает и запускает известное вредоносное ПО WebRAT (Salat Stealer). Троян позволяет злоумышленникам управлять заражённой системой, а также красть данные криптокошельков и аккаунтов в Telegram.
«Главная рекомендация на данный момент: не запускать виджеты в Telegram, пока не выйдет исправление»— Telegram-канал «Лаборатории Касперского»
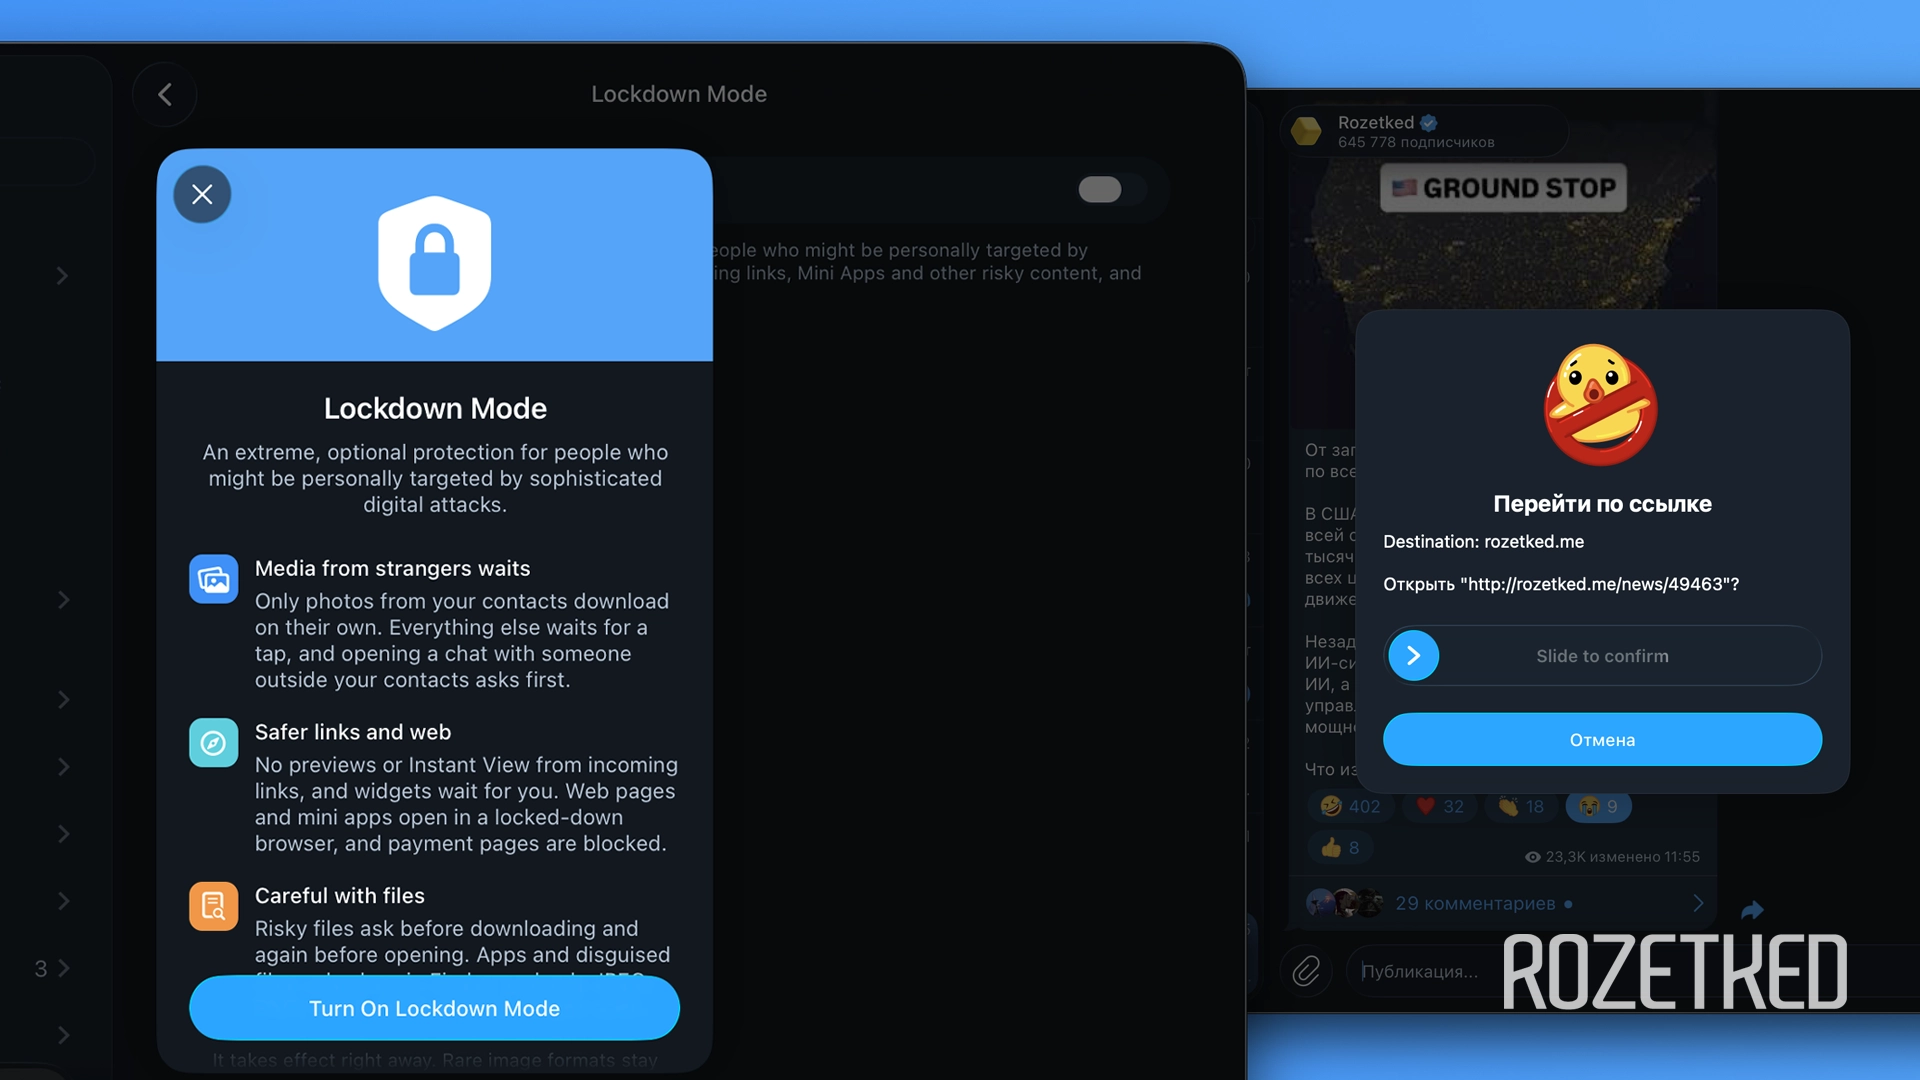
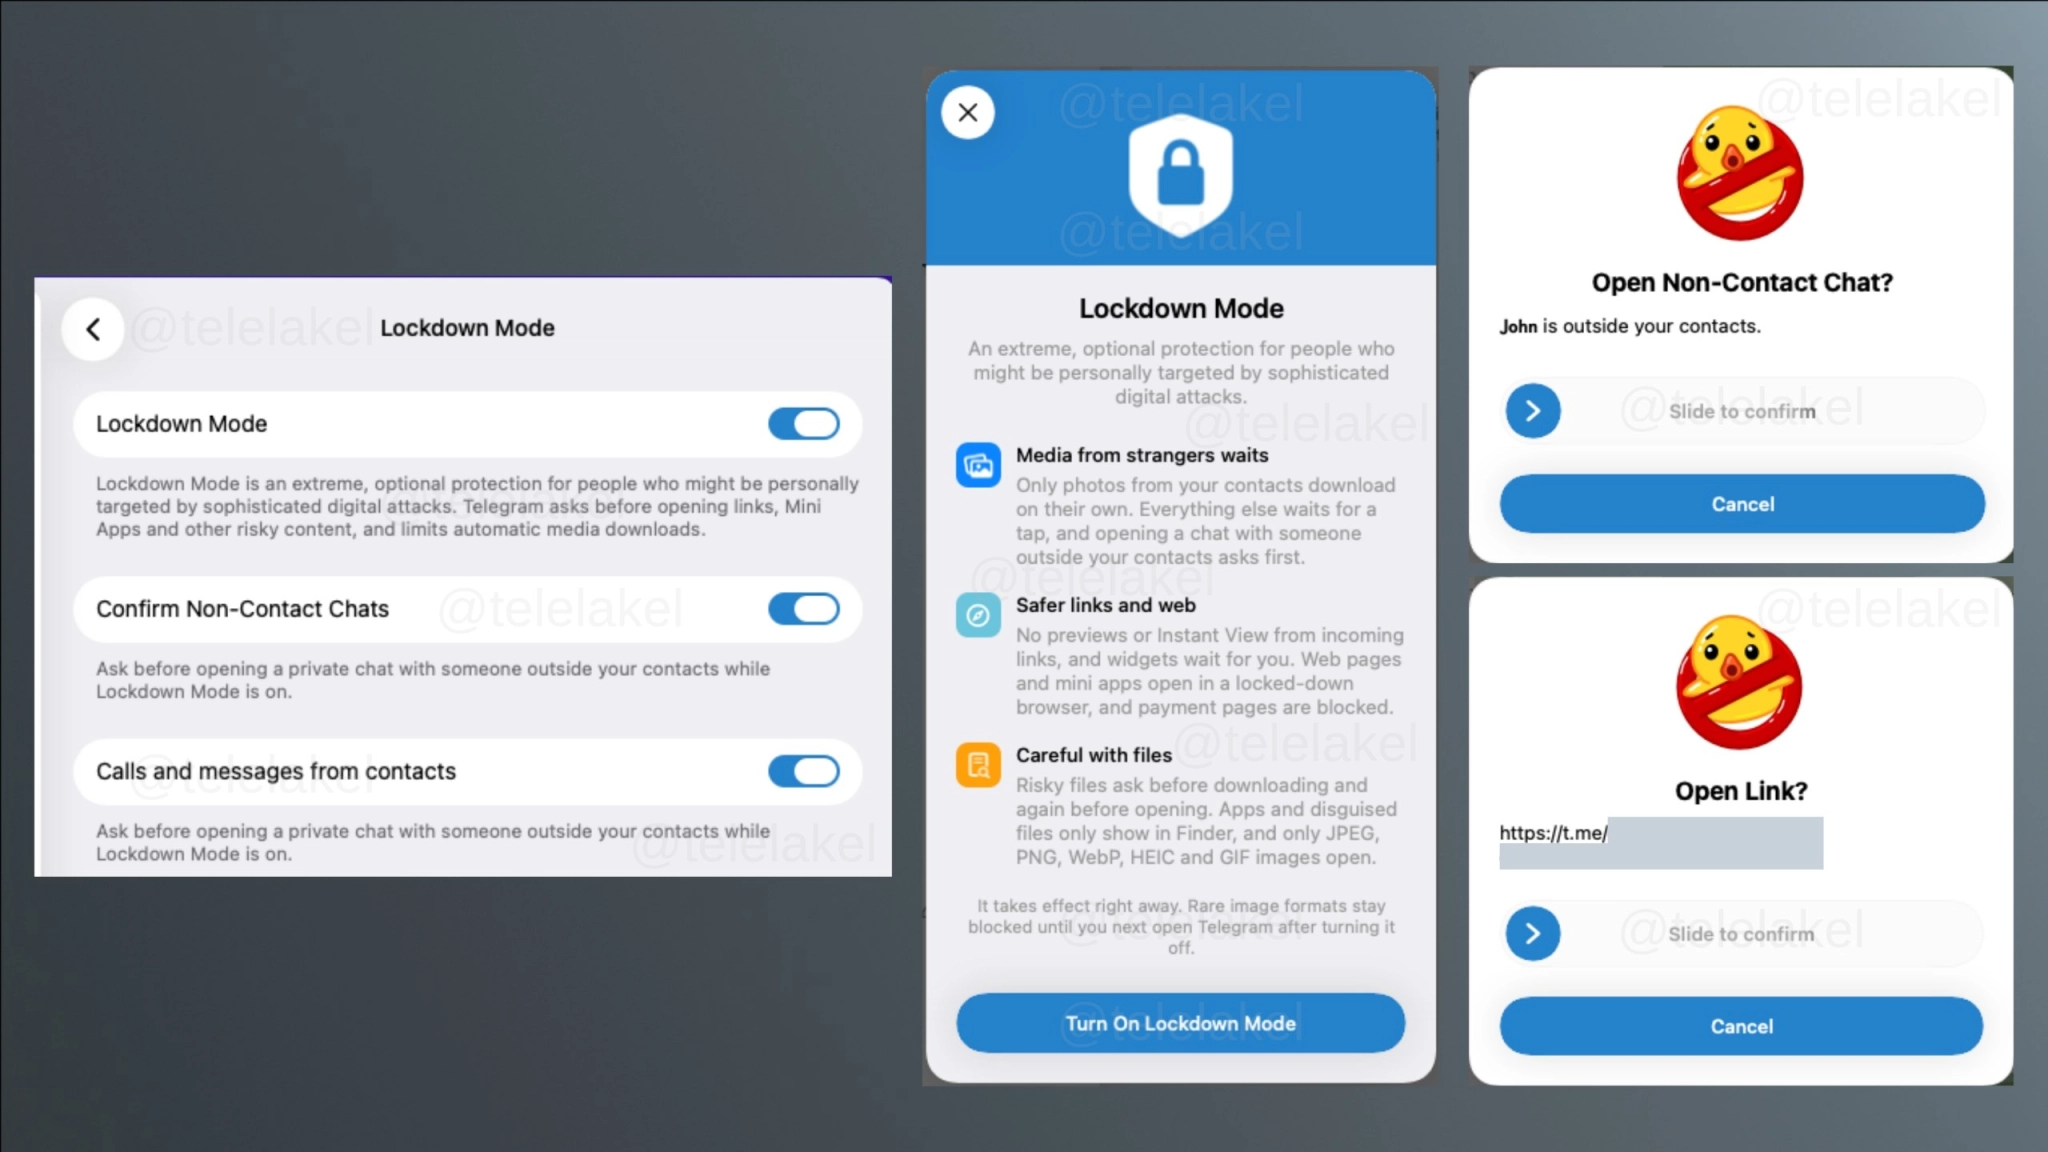
Кроме того, Telegram начал тестировать опциональный режим для защиты от целевых атак — Lockdown Mode. Он появился в бета-версии Telegram для macOS (v13.2, сборка 283493).
Этот режим скрывает HTML-виджеты и потенциально опасные стикеры до подтверждения, автоматически грузит только фото от контактов, отключает превью ссылок, просит подтверждать запуск мини-приложений и чаты с незнакомцами и блокирует оплату.
*Павел Дуров внесён в перечень террористов и экстремистов Росфинмониторинга.
Комментарии