В Paint для Windows 11 обнаружили критическую уязвимость CVE-2026-83844, которая позволяет злоумышленникам удалённо выполнять произвольный код на компьютере без авторизации и каких-либо действий со стороны пользователя. Проблема в том, что Microsoft уже исправляла эту уязвимость.
Компания писала об уязвимости в октябре. Тогда же разработчики выпустили новую версию Paint (11.2609.401.0) с исправлениями, однако в сети заметили, что в Microsoft Store эта версия так и не появилась — она не загружается в том числе, если включены автоматические обновления.
«У меня включены автоматические обновления в Microsoft Store, поэтому я надеялся, что обновление уже будет установлено. Я не нашёл доступных новых версий для Paint в магазине, поэтому предположил, что оно уже должно быть установлено <...> Но когда я проверил версию Paint, оказалось, что у меня установлена 11.2603.251.0»— автор Windows Latest
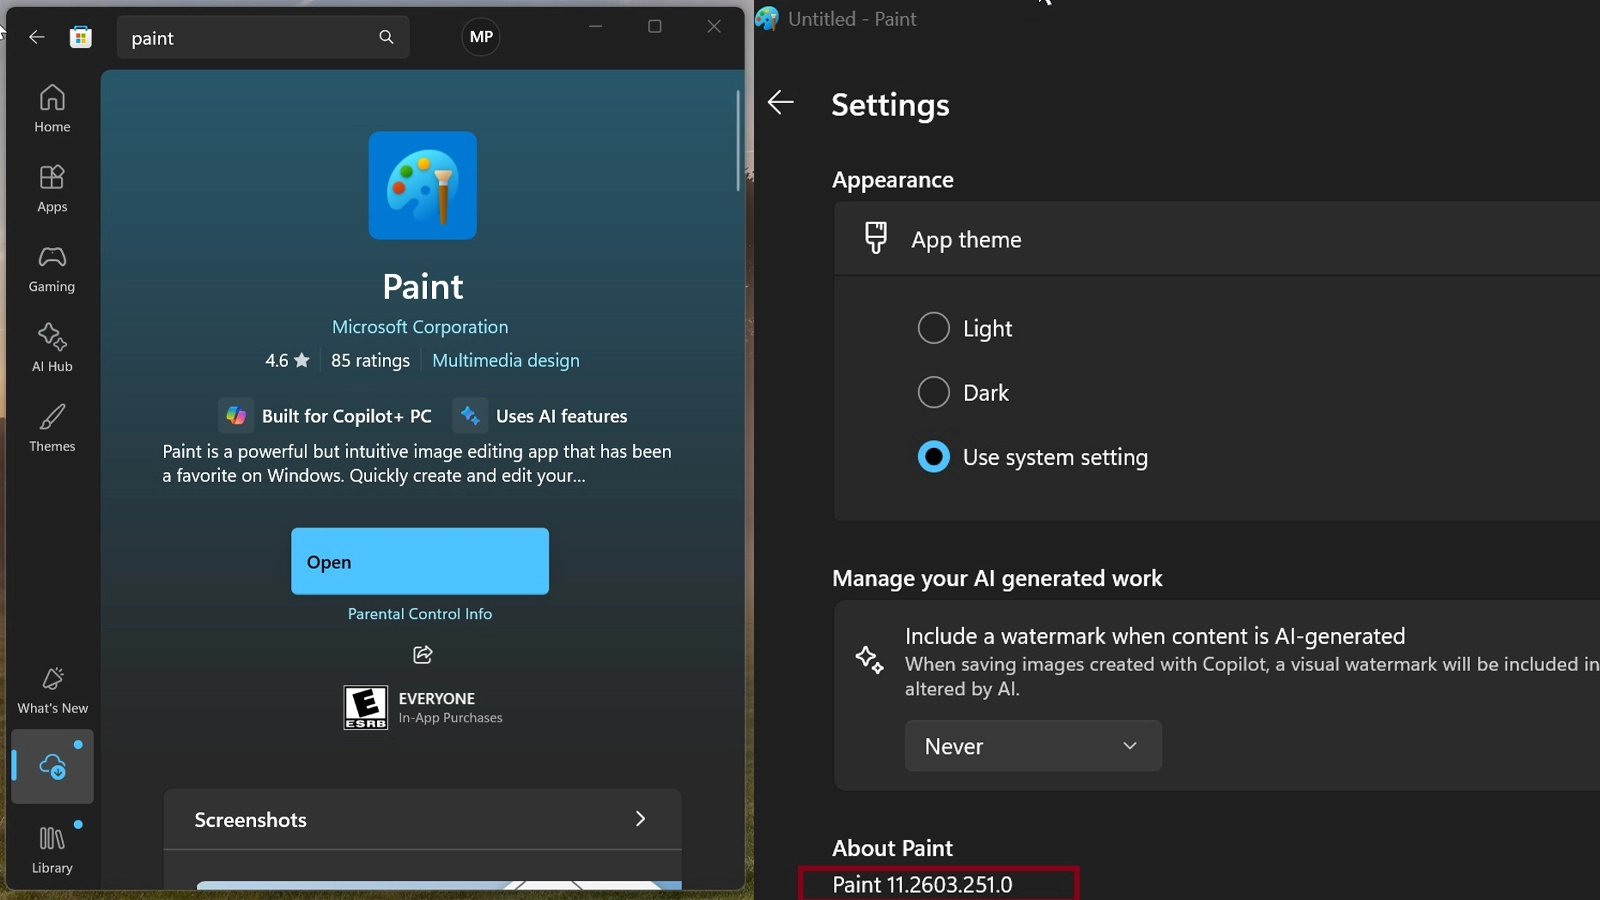
По шкале CVSS проблему оценили в 8,1/10 баллов. Уязвимость связана с ошибкой чтения данных за пределами выделенной области памяти. Для её эксплуатации достаточно отправить специально сформированный сетевой пакет.
Как проверить версию Paint в Windows 11:
- Открыть меню «Пуск».
- Найти PowerShell и запустить его.
- Выполнить следующую команду:
powershell Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, VersionВ безопасности находятся пользователи Paint версии 11.2609.401.0 и новее. Версии старше — уязвимы. Возможно,Microsoft либо случайно отозвала обновление для Paint, либо указала неверную версию в качестве исправленной.
При этом для версии Paint для Windows 10, в которой нет ИИ-функций Copilot, уязвимость не актуальна.