Исследователи безопасности Bitdefender выявили вредоносное ПО (названное Midnight Mimosa), работающее на недорогих Android-устройствах с чипами MediaTek. Вредоносное ПО уже заранее установлено в прошивке устройства, маскируется под системные пакеты и не подлежит простому удалению.
Mimosa имеет системные права и может незаметно для пользователя устанавливать и удалять приложения, предоставлять разрешения и удалённо загружать произвольный код. Эксперты полагают, что главным образом «Мимоза» нужна для получения дохода с кликов по невидимым рекламным баннерам и использования заражённых устройств в ботнетах для DDos-атак.
Помимо этого, специалисты нашли более десятка менее опасных приложений в Google Play, работающих с теми же серверами, что и Mimosa. Именно их зачастую может установить вредонос, минуя систему защиты Play Protect. Bitdefender сообщает, что Midnight Mimosa проявилась на тысячах моделей смартфонов более чем в 150 странах мира.
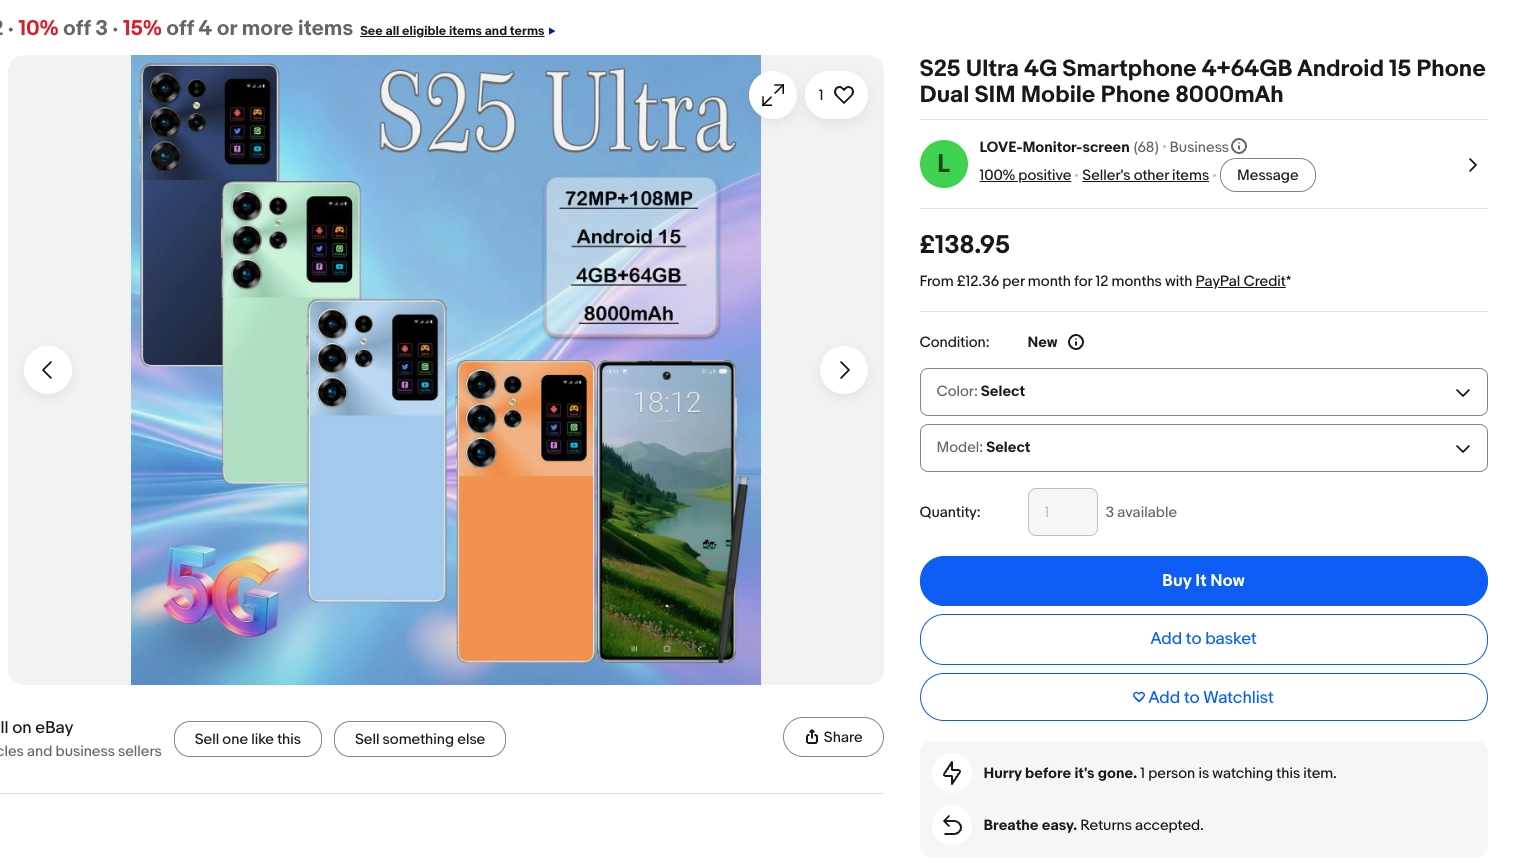
Компания рассказала, что вредоносом обильно заражены дешёвые подделки под iPhone и Samsung, распространённые на маркетплейсах, а также реальные модели от производителей вроде Doogee и CUBOT.
Поскольку корневой компонент зашит в системном разделе, владелец не может удалить его обычным путём — помогает полная перепрошивка или отключение через ADB.