Издание Phoronix сообщило, что Intel, по всей видимости, свернула программу денежных вознаграждений за поиск уязвимостей в устройствах компании.
Журналисты обратили внимание, что страницу программы на крупнейшем сайте по отлову багов Intigriti закрыли — теперь она помечена тегом «Приостановлено». Параллельно с этим на ресурсе появилась идентичная страница от Intel, на которой указано, что награды за поиск уязвимостей не предусмотрено.
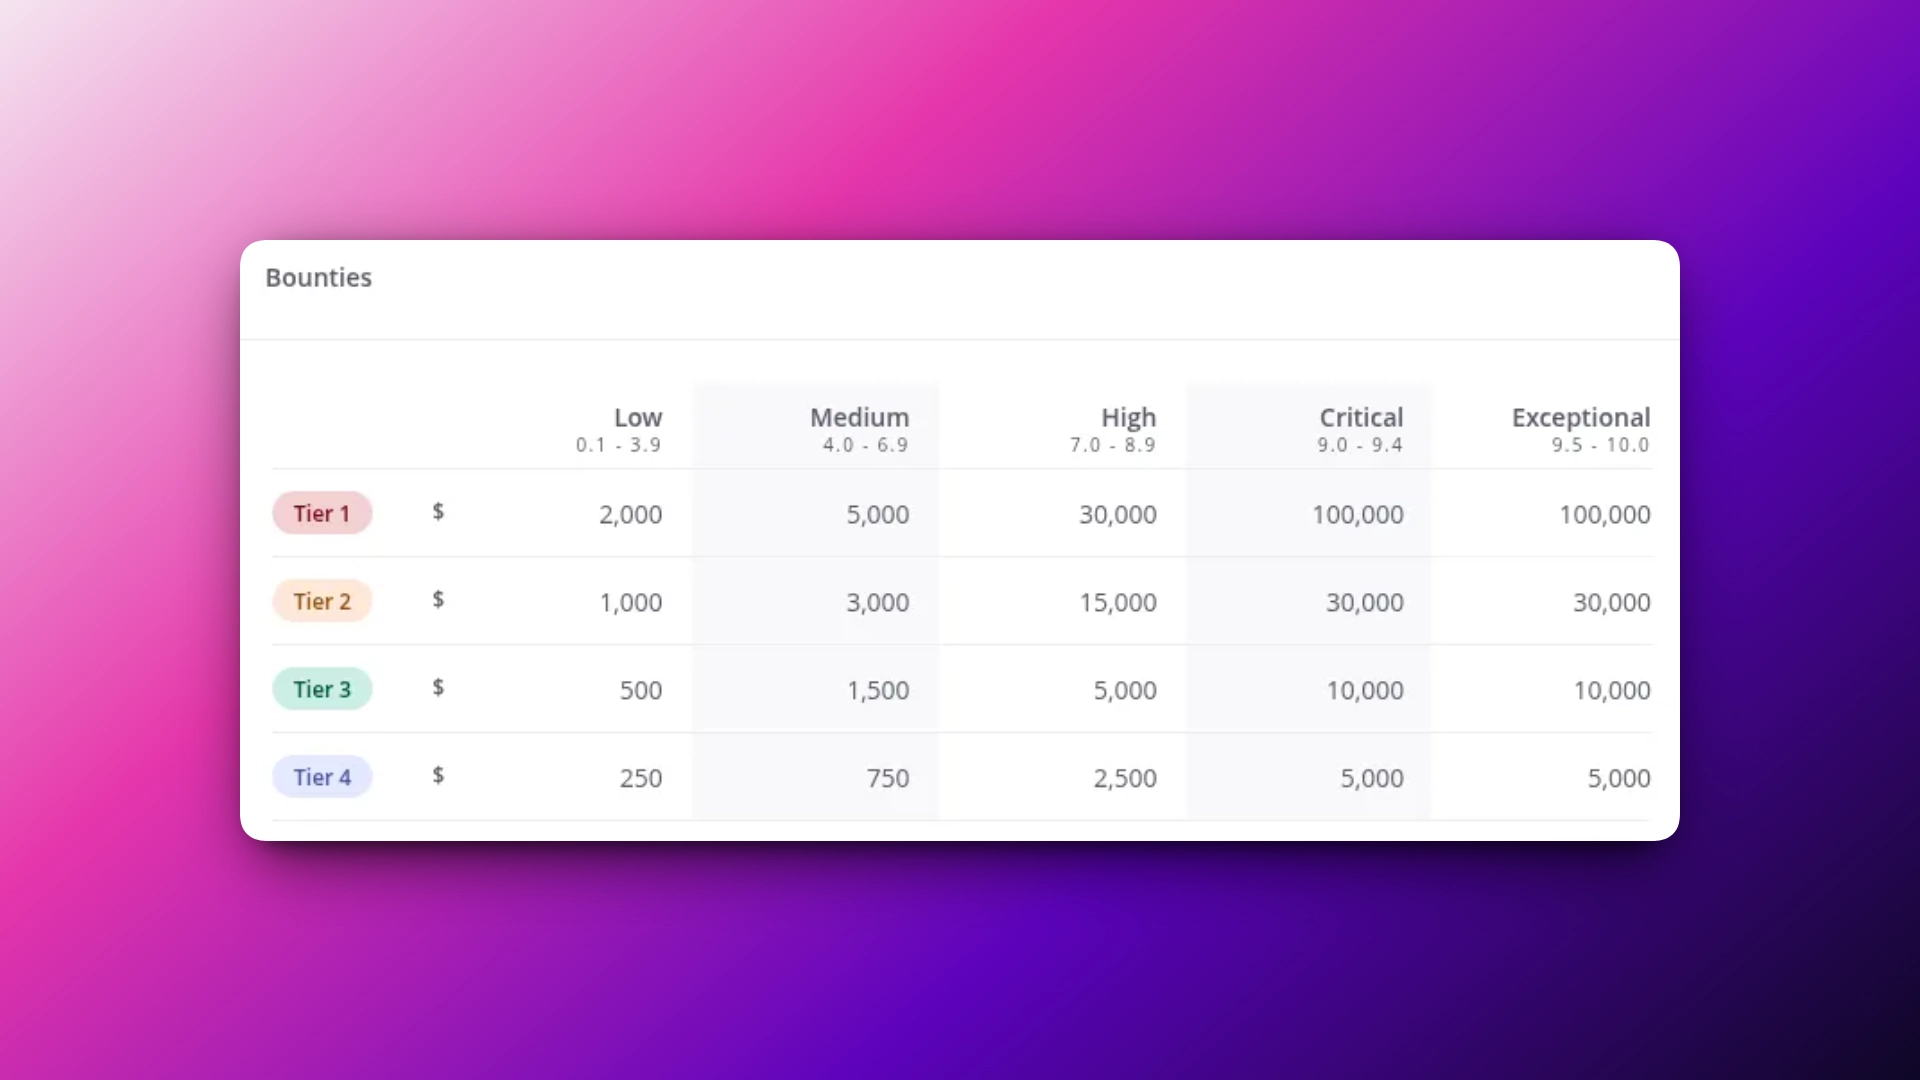
Ранее компания выплачивала экспертам до 100 тысяч долларов за найденные проблемы софта в зависимости от их уровня риска и критичности для инфраструктуры Intel.
В зарубежных СМИ изменение условий программы связали со стремительным развитием ИИ-агентов для поиска эксплоитов в софте. Вероятно, их использование обходится существенно дешевле выплаты вознаграждений белым хакерам.